Проект "Компьютерные вирусы и методы борьбы с ними"

В ходе работы над исследовательским проектом по информатике на тему «Компьютерные вирусы и методы борьбы с ними» учеником 10 класса были изучены основные виды компьютерных вирусов и вредоносных программ, причины их появления, способы распространения и последствия заражения компьютерных систем. Автор также рассмотрел современные методы обнаружения и удаления вредоносного программного обеспечения, принципы работы антивирусных программ и меры профилактики киберугроз.
Индивидуальный проект по информатике о компьютерных вирусах и методах борьбы с ними будет полезен учащимся 10 и 11 классов и всем пользователям компьютерной техники, заинтересованным в защите своих устройств и личной информации. Он поможет освоить правила безопасной работы в интернете. Проект способствует развитию цифровой грамотности, формированию навыков информационной безопасности и ответственного использования современных технологий.
Оглавление
ВВЕДЕНИЕ
ГЛАВА 1. ТЕОРЕТИЧЕСКАЯ ЧАСТЬ
1.1 Понятие вируса и его отличия
1.2 Происхождение компьютерных вирусов и этапы их развития
1.3 Пути проникновения и цикл вредоносной программы
1.4 Антивирусные средства и действия пользователя
ГЛАВА 2. ПРАКТИЧЕСКАЯ ЧАСТЬ
2.1 Социальный опрос
2.2 Рекомендации по защите устройства от вредоносных программ
2.3 Структура и содержание информационной страницы
2.4 Апробация страницы и оценка эффективности
ЗАКЛЮЧЕНИЕ
СПИСОК ЛИТЕРАТУРЫ
ПРИЛОЖЕНИЕ 1
ПРИЛОЖЕНИЕ 2
ВВЕДЕНИЕ
Актуальность темы обусловлена тем, что вредоносные программы перестали быть редкой неприятностью и превратились в ежедневный фон работы с устройством: защитные решения обнаруживают около 500 тысяч новых вредоносных файлов в сутки [6]. Заражение при этом начинается не с работы программы, а с действия человека — открытого вложения или нажатой ссылки. Установленный антивирус такого действия не отменяет.
Проблема: подросток считает достаточной мерой саму установку антивирусной программы и на этом останавливается — обновления откладываются, незнакомые файлы открываются, копий важных данных нет. Понятного порядка, который выполняется до запуска файла и не требует специальных знаний, у него при этом не оказывается.
Объект: защита персонального устройства от вредоносных программ.
Предмет: пути проникновения компьютерных вирусов и действия пользователя, снижающие риск заражения.
Цель: выявить, какие действия пользователя открывают вредоносной программе доступ к устройству, и на этой основе разработать информационную страницу, которая собирает главное по теме в одном месте.
Задачи:
- Изучить теорию вопроса: понятие компьютерного вируса, происхождение, устройство заражения и способы борьбы с ним.
- Выявить потребность — провести социальный опрос среди школьников.
- Сформулировать рекомендации на основе данных опроса.
- Разработать информационную страницу и разместить её в сети.
- Апробировать страницу и оценить результат.
Гипотеза: если подростки переймут порядок обращения с посторонним вложением, то на смену оценке на глаз придёт проверка файла до запуска, сохраняющая доступ к собственным данным.
Практическая значимость: страница пригодится школьнику, которому пришёл файл или ссылка из незнакомого источника, а учителю информатики — для занятия о безопасной работе в сети. Она опирается на данные опроса и на отчёты российских специалистов, поэтому применима без дополнительной подготовки.
Методы исследования:
- Анализ научных публикаций и отраслевых отчётов по защите информации.
- Сравнение и сопоставление источников.
- Социальный опрос.
- Обработка и интерпретация полученных данных.
ГЛАВА 1. ТЕОРЕТИЧЕСКАЯ ЧАСТЬ
1.1 Понятие вируса и его отличия
В разговорной речи вирусом называют любую программу, которая мешает работе устройства, однако у слова есть точное значение. Компьютерный вирус — это программа, умеющая создавать собственные копии и внедрять их в другие файлы и приложения, а вместе с ними переходить на новые устройства. Отличительный признак здесь не вред, а способ размножения: вирусу нужен носитель, то есть чужой файл, к которому он присоединяется. Программа, которая вредит, но себя не копирует, вирусом в строгом смысле не является, и различие это важно, потому что от способа размножения зависит выбор защиты.
Общее название для всех программ такого рода — вредоносное программное обеспечение. С. Ю. Алёшин выделяет в нём девять основных категорий [2]. Червь отличается от вируса тем, что самостоятелен: носитель ему не нужен, он расходится по сети сам. Троянская программа не размножается вовсе — она выдаёт себя за нужное приложение и ждёт, когда её запустят.
Шифровальщик закрывает файлы владельца и требует выкуп за ключ. Стилер тихо собирает пароли и отправляет их наружу. Руткит прячет присутствие остальных, а ботнет объединяет захваченные устройства в сеть, которой распоряжается посторонний.
Поражают вирусы не всё подряд, а несколько определённых мест. Н. Ж. Ганижева называет три таких объекта: исполняемые файлы программ, загрузочную запись диска и документы с макросами [1]. Признаки заражения там же описаны бытовым языком: свободное место на диске быстро уменьшается без понятной причины, а привычные программы начинают работать заметно медленнее. Такой перечень удобен тем, что не требует ни приборов, ни специальных знаний — заметить перечисленное способен обычный пользователь.
Масштаб явления виден по отраслевой статистике. Отраслевой замер за 2025 год даёт около 500 тысяч новых вредоносных файлов ежедневно, и это на 7 % больше, чем годом ранее [6]. В том же источнике названо, какие именно угрозы прибавили в России сильнее прочих: число обнаружений шпионского программного обеспечения выросло на 74 %, программ-стилеров — на 72 % [6]. Обе цифры показывают направление, в котором меняется угроза: вредоносная программа всё реже ломает устройство и всё чаще тихо забирает с него сведения.
У понятия есть и юридическая сторона. Статья 273 Уголовного кодекса Российской Федерации прямо называет предметом преступления компьютерные программы, заведомо предназначенные для несанкционированного уничтожения, блокирования, модификации или копирования информации [10].
Федеральный закон «Об информации, информационных технологиях и о защите информации» возлагает на обладателя сведений обязанность принимать меры по их защите от неправомерного доступа [9]. Иными словами, вредоносная программа — не шалость, а действие, за которое отвечают по закону. Само же это понятие сложилось не сразу: оно выросло из опытов, которым уже больше полувека.
1.2 Происхождение компьютерных вирусов и этапы их развития
Первой программой, самостоятельно переходившей с одного компьютера на другой, принято считать Creeper, написанную в 1970 году сотрудником компании BBN для сети ARPANET [4]. Замысел был исследовательским: показать, что программа способна перемещаться между компьютерами без участия человека. Вреда она не наносила и выводила на экран единственную строку. Показательно, что почти сразу появилась и обратная программа — Reaper, задачей которой было найти и удалить первую. Так уже на самом раннем этапе сложилась пара, определившая всю дальнейшую историю: то, что расходится, и то, что его ищет.
Второй этап начался, когда компьютеры вышли за пределы лабораторий. В 1987 году появился Brain, написанный двумя братьями из Пакистана для защиты собственного медицинского программного обеспечения от копирования [4]. Заражая загрузочный сектор дискеты, он замедлял её работу и делал часть памяти недоступной. Тогда же был отмечен Jerusalem, который не только заражал исполняемые файлы, но и удалял программы, срабатывая в определённый день календаря. Появление вредоносного действия по расписанию означало, что программа перестала быть демонстрацией и стала оружием, пусть пока и хулиганским.
Переломным оказался 1988 год, когда червь Морриса вышел в сеть и замедлил работу компьютеров университетов и военных учреждений [4]. Впервые стало видно, что распространение по сети идёт быстрее любых мер противодействия, и что автор не в состоянии остановить собственную программу. С этого момента защита перестала быть делом отдельного пользователя: понадобились обновляемые базы, служба наблюдения за угрозами и порядок оповещения.
Четвёртый этап связан с электронной почтой. Melissa в 1999 году и ILOVEYOU в 2000-м рассылали себя по адресной книге заражённого компьютера, и потому счёт заражений пошёл на сотни тысяч за считаные дни [4]. Именно здесь окончательно определилась главная особенность, которая сохраняется до сих пор: программа расходится не сама, а руками получателей — письмо приходит от знакомого адреса, и вложение открывают без сомнений.
Наконец, к настоящему времени вирусописательство превратилось в промысел. Программы больше не пишут ради известности: теперь это товар, который изготавливают на заказ и продают. Отсюда преобладание шифровальщиков, требующих выкуп, и стилеров, собирающих пароли на продажу.
Смена мотива видна и по официальной статистике: в 2025 году число преступлений, совершённых с использованием информационно-телекоммуникационных технологий, снизилось на 11,8 %, а в сфере компьютерной информации — на 42,2 % [8]. Снижение показывает, что защита работает, но не отменяет самого способа, которым программа попадает на устройство. Разобрать этот способ и предстоит дальше.
1.3 Пути проникновения и цикл вредоносной программы
Заражение почти никогда не бывает мгновенным событием — это последовательность из нескольких шагов, и первый из них совершает сам человек. И. А. Тен приводит показательное соотношение: доля нарушений, связанных с человеческим фактором — ошибкой, обманом или намеренным злоупотреблением, — составляет 60 % от всех разобранных случаев утечки [3]. Там же названо и самое частое начало: каждая четвёртая успешная атака открывалась письмом с поддельной ссылкой или вложением. Программа, таким образом, ждёт не уязвимости в системе, а нажатия.
Первый и самый частый путь — электронное письмо. Обычно оно выглядит как уведомление о доставке, требование подтвердить пароль или сообщение от знакомого адресата, а во вложении лежит файл, который просят «просто посмотреть». Масштаб этого пути огромен: только за один квартал зафиксировано 989 123 фишинговых атаки, что на 12,7 % больше, чем тремя месяцами ранее [3].
Второй путь — скачанная программа: установщик игры или редактора берут не с сайта разработчика, а с площадки, где он «бесплатный», и вместе с ожидаемым приложением в систему приходит второе. Третий путь — съёмный носитель, флеш-накопитель или внешний диск, который побывал в чужом устройстве. Четвёртый — сама уязвимость системы, не закрытая вовремя обновлением.
Дальше начинается жизненный цикл самой программы. Сначала она закрепляется: прописывает себя в автозапуск, чтобы переживать перезагрузку. Затем маскируется — берёт имя системного файла, прячет своё окно, а руткит, если он есть, скрывает и её саму от списка процессов. Только после этого выполняется то, ради чего программа написана: шифрование файлов, сбор паролей, показ рекламы или подключение устройства к чужой сети. Последним шагом идёт распространение — рассылка по адресной книге, копирование на подключённые накопители, обращение к соседним устройствам локальной сети.
Каждый из этих шагов даёт наблюдаемые признаки, и по ним заражение можно заметить до того, как оно закончится. Свободное место на диске уменьшается быстрее обычного, устройство греется и разряжается без нагрузки, привычные программы открываются медленнее, в списке автозапуска появляются незнакомые названия, а браузер сам открывает страницы, которых никто не запрашивал. Отдельный признак — письма и сообщения, отправленные с вашего адреса без всякого участия владельца: он означает, что распространение уже началось.
По масштабу происходящее удобно измерять числом заблокированных попыток. За один квартал веб-антивирус остановил 389 миллионов попыток заражения с интернет-ресурсов, а доля устройств в мире, столкнувшихся с веб-атакой этого класса, составила 4,88 % от всех защищаемых [5]. Одновременно заметно, что шифровальщики стали редким, но тяжёлым явлением: за тот же квартал ими были атакованы 84 903 уникальных пользователя. Названные шаги и признаки показывают, где именно цепочку удобнее всего разорвать, и потому следующий вопрос — какими средствами это делается.
1.4 Антивирусные средства и действия пользователя
Основным средством остаётся антивирусная программа, и работает она не одним способом, а тремя. Первый — сигнатурный: файл сверяется с базой известных образцов, и совпадение означает угрозу. Способ точен, но бессилен против того, чего в базе ещё нет. Второй — эвристический: код разбирается по частям, и в нём ищут приёмы, характерные для вредоносных программ. Третий — поведенческий: подозрительный файл запускают в изолированной среде и смотрят, что он пытается сделать. С. Ю. Алёшин отмечает, что наибольшую надёжность даёт именно сочетание трёх способов, а не любой из них по отдельности [2].
Сами антивирусные средства различаются и по назначению. Н. Ж. Ганижева перечисляет пять их видов: детектор находит известные образцы, доктор лечит заражённый файл, ревизор запоминает исходное состояние диска и сообщает об изменениях, фильтр перехватывает опасные обращения к системе, а иммунизатор помечает его так, чтобы вирус счёл объект уже заражённым [1]. Перечень полезен тем, что показывает: проверка по базе — лишь одна из задач, и полноценная защита складывается из нескольких.
Однако ни одно средство не закрывает вопрос целиком. Испытание, проведённое Роскачеством, охватило 35 антивирусных продуктов девятнадцати производителей, и главный его вывод состоит в том, что ни одна программа, включая платные, не справилась с тестированием на сто процентов [7]. Отсюда следует практический вывод, определивший замысел настоящей работы: программа снижает вероятность заражения, но не отменяет его, и остаток риска закрывается только действиями самого пользователя.
Эти действия известны и просты. Обновления системы и приложений устанавливаются сразу, потому что закрывают именно ту уязвимость, через которую программа приходит без всякого письма. Вложения и ссылки из незнакомых источников проверяются до запуска, а не после. Программы берутся с сайта разработчика. Пароли не повторяются, а вход в важные сервисы подтверждается вторым способом. Наконец, важные файлы копируются на отдельный носитель — это единственная мера, которая работает даже тогда, когда шифровальщик уже сработал.
Что обучение действительно меняет поведение, показывает замер И. А. Тена: в организации, где сотрудников научили распознавать поддельные письма, доля переходов по опасным ссылкам не превышала 1,8 % от числа разосланных проверочных писем [3]. Цифра важна не сама по себе, а тем, что она измеряет поступок, а не осведомлённость. Значит, разумно проверить, каким этот поступок оказывается у школьников и что именно им мешает поступать иначе. Для этого был проведён социальный опрос.
ГЛАВА 2. ПРАКТИЧЕСКАЯ ЧАСТЬ
2.1 Социальный опрос
Для оценки того, как подростки обращаются с устройством и какими мерами защиты владеют, был проведён социальный опрос (Приложение 1) среди 25 школьников. Анкета включала шесть вопросов: пять относились к состоянию защиты устройства, привычке обновляться, установке программ, резервным копиям и знанию признаков заражения, шестой измерял выбранное действие — то, как человек поступил с файлом или ссылкой из незнакомого источника.
1. Есть ли на Вашем устройстве работающая антивирусная программа? (Приложение 1, диаграмма 1).
- Есть, но давно не обновлялась — 10 человек (40 %).
- Нет или не знаю — 8 человек (32 %).
- Есть и регулярно обновляется — 7 человек (28 %).
2. Как часто Вы устанавливаете обновления системы и программ? (Приложение 1, диаграмма 2).
- Откладываю, пока не начнёт мешать — 13 человек (52 %).
- Не устанавливаю — 7 человек (28 %).
- Сразу, как только приходит — 5 человек (20 %).
3. Как Вы поступаете, когда нужная программа предлагается не на сайте разработчика? (Приложение 1, диаграмма 3).
- Устанавливаю, если программа нужна — 11 человек (44 %).
- Отказываюсь от установки — 8 человек (32 %).
- Ищу тот же файл на сайте разработчика — 6 человек (24 %).
4. Делаете ли Вы копии важных файлов на отдельный носитель? (Приложение 1, диаграмма 4).
- Не делаю — 14 человек (56 %).
- Делаю изредка — 8 человек (32 %).
- Делаю регулярно — 3 человека (12 %).
5. Сколько признаков заражения устройства Вы можете назвать? (Приложение 1, диаграмма 5).
- Один-два — 12 человек (48 %).
- Ни одного — 9 человек (36 %).
- Три и более — 4 человека (16 %).
6. Как Вы поступили в последний раз, когда на устройство пришёл файл или ссылка из незнакомого источника? (Приложение 1, диаграмма 6).
- Открыл сразу, раз выглядело обычно — 10 человек (40 %).
- Удалил не глядя, на всякий случай — 9 человек (36 %).
- Проверил файл до запуска — 6 человек (24 %).
Ответы на первый вопрос показывают, что защита у большинства скорее числится, чем работает: 10 из 25 участников держат антивирусную программу, которая давно не обновлялась, ещё 8 не знают, установлена ли она вообще, и лишь 7 подтверждают, что она обновляется. Второй вопрос объясняет, почему так выходит. Откладывают обновления до последнего 13 участников, не устанавливают их вовсе 7, и только 5 человек ставят их сразу. Иными словами, 20 участников из 25 оставляют известную уязвимость открытой на срок, который определяется не угрозой, а собственным удобством.
Третий вопрос касается источника программ. Установить нужное приложение с посторонней площадки готовы 11 из 25 опрошенных, тогда как искать тот же файл на сайте разработчика станут 6 человек, а откажутся от установки 8. Четвёртый вопрос выявил самое уязвимое место: копий важных файлов не делают 14 участников, изредка к ним обращаются 8, регулярно — только 3. Именно эта группа теряет данные безвозвратно, если шифровальщик до устройства доберётся, — резервная копия остаётся единственной мерой, которая работает после срабатывания вредоносной программы.
Пятый вопрос показал, насколько школьники вооружены знанием. Три и более признака заражения назвали 4 человека, один-два — 12, ни одного — 9. То есть 21 участник из 25 располагает не более чем двумя признаками, и это при том, что заметить заражение по внешним проявлениям, как показано в первой главе, способен обычный пользователь без всяких приборов.
Шестой вопрос дал измеримый признак, ради которого он и задавался, — само действие. Открыли файл сразу, потому что он выглядел обычно, 10 участников; удалили не глядя, на всякий случай, ещё 9; проверили его до запуска 6 человек. Первые два ответа описывают решение, принятое на глаз: и открытие без проверки, и удаление без разбора одинаково обходятся без единого действия, которое дало бы сведения о содержимом. Вместе они охватывают 19 участников из 25.
Для проверки того, связано ли выбранное действие со знанием признаков заражения, ответы на пятый и шестой вопросы сопоставлены между собой.
Таблица 1 — Поступок с незнакомым файлом и число известных признаков заражения, человек
| Как поступили с файлом | Ни одного признака | Один-два | Три и более | Всего |
|---|---|---|---|---|
| Открыл сразу | 6 | 4 | 0 | 10 |
| Удалил не глядя | 3 | 6 | 0 | 9 |
| Проверил файл до запуска | 0 | 2 | 4 | 6 |
| Всего | 9 | 12 | 4 | 25 |
Сопоставление даёт отчётливый разрыв. Среди тех, кто не назвал ни одного признака, файл до запуска не проверил никто, а 6 человек из 9 открыли его сразу. Среди назвавших три и более признака картина обратная: проверяют все 4 человека, и ни один не открыл файл без проверки. Промежуточная группа распределена между всеми тремя ответами. Направление связи из этих данных не выводится: знание признаков может подталкивать к проверке, а привычка проверять — накапливать его.
Опрос выявил разрыв, который и определил содержание продукта: устройство у школьников защищено формально, обновления откладываются, резервные копии не делаются, а решение о незнакомом файле принимается на глаз. Недостающим оказалось не желание защититься, а знание того, что именно сделать до запуска файла и что делать каждый день.
2.2 Рекомендации по защите устройства от вредоносных программ
Каждое правило ниже выведено из данных опроса и отвечает на конкретный выявленный пробел.
- Проверять незнакомый файл до запуска, а не после: сохранить вложение, не открывая, и запустить проверку антивирусной программой. Открыли файл сразу 10 участников опроса, ещё 9 удалили его не глядя; оба решения принимаются на глаз и не дают ответа о содержимом. Проверяемый результат — отчёт проверки, который человек видит прежде, чем файл откроется.
- Устанавливать обновления системы и программ сразу, а не когда станет мешать. Откладывают обновления 13 участников, не ставят вовсе 7, а обновление закрывает ту самую уязвимость, через которую программа приходит без письма и без нажатия. Результат виден по перечню установленных обновлений: непринятых в списке не остаётся.
- Скачивать программы только с сайта разработчика или из встроенного магазина приложений. Готовы поставить нужную программу с посторонней площадки 11 участников, а именно там к ожидаемому файлу чаще всего добавляется второй. Проверяемый результат — совпадение адреса, с которого скачан установщик, с адресом разработчика.
- Держать копию важных файлов на отдельном носителе и обновлять её раз в неделю. Не делают копий 14 участников — больше половины опрошенных, тогда как копия остаётся единственной мерой, которая работает уже после того, как шифровальщик сработал. Результат проверяется просто: файл открывается с носителя, отключённого от устройства.
- Выучить признаки заражения и сверяться с ними раз в неделю: рост занятого места без причины, замедление привычных программ, незнакомые названия в автозапуске, самостоятельно открывающиеся страницы, письма с собственного адреса. Ни одного признака не назвали 9 участников, один-два — 12. Проверяемый результат — способность назвать три признака не заглядывая в подсказку.
- Включить подтверждение входа вторым способом для почты и учётной записи, к которой привязаны остальные сервисы. Эта мера обесценивает украденный пароль, а именно на сбор паролей направлены программы-стилеры, число обнаружений которых выросло за год сильнее прочих. Результат проверяется попыткой войти с чужого устройства: без второго подтверждения вход не состоится.
2.3 Структура и содержание информационной страницы
По итогам исследования подготовлена информационная страница (Приложение 2) на тему «Компьютерные вирусы и методы борьбы с ними». Она адресована школьникам и устроена как сплошное чтение с прокруткой: содержание разделено на экраны, и каждый следующий продолжает предыдущий. Такая форма выбрана потому, что материал читают с телефона и обычно один раз, не возвращаясь, — значит порядок изложения важнее оглавления. Страница открывается по ссылке и доступна постоянно; свёрстана она на HTML и CSS в один файл, поэтому работает и без быстрого интернета.
Единицей содержания служит секция — экран, на котором раскрыта одна мысль. Всего секций восемь, объём каждой — от шестидесяти до ста двадцати слов; чередуются они по устройству: крупная цифра, лента шагов, набор карточек, сравнение двух состояний, схема, вопрос с ответом, таблица и сплошной текст. Первый экран не приветствует читателя, а называет то, ради чего стоит читать дальше: заражение начинается с действия человека, а не с работы программы.
Дальше страница ведёт читателя по тому же пути, что и работа. Начальные секции показывают масштаб и разбирают путь заражения по шагам — от письма до потери файлов. Средние объясняют, чем различаются вирус, червь, троян и шифровальщик, и что даёт вовремя установленное обновление. Завершающие переводят содержание в действие: короткая проверка, которая называет слабое место, и чек-лист, отмечаемый прямо на странице.
Создавалась страница в четыре приёма. Сначала из первой главы и из рекомендаций раздела 2.2 отобрано то, что читатель должен унести: путь заражения, признаки, три рубежа защиты и порядок обращения с незнакомым файлом; всё, что требовало пояснений на полстраницы, отброшено — с телефона такое не читают. Затем отобранное разложено по секциям так, чтобы каждая отвечала на вопрос, возникший в предыдущей, а вид блока ни разу не повторялся подряд.
Собрана страница вручную на HTML и CSS, с вшитыми шрифтами и встроенными изображениями, чтобы она открывалась без сети. Проверена она на двух ширинах экрана — настольной и телефонной — и нажатием каждого действующего элемента.
Форма выбрана из требования читать с телефона и возвращаться по ссылке. Страница отвечает обоим условиям, печати и раздачи не требует.
2.4 Апробация страницы и оценка эффективности
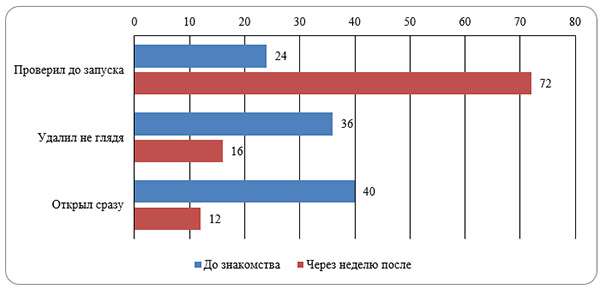
Ссылка на страницу была передана школьникам для ознакомления. Для оценки результата применялась контрольная сверка: участникам опроса повторно задавался шестой вопрос анкеты — «Как Вы поступили в последний раз, когда на устройство пришёл файл или ссылка из незнакомого источника?». Этот вопрос выбран потому, что он измеряет именно то, о чём заявлена гипотеза, — выбор между решением на глаз и проверкой файла до запуска, — и уже был задан до знакомства со страницей. Повторная сверка проведена через неделю и охватила всех 25 участников (Приложение 1, диаграмма 7).
Таблица 2 — Поступок участников с незнакомым файлом при двух замерах, человек
| Ответ | До знакомства со страницей | Через неделю после |
|---|---|---|
| Проверил файл до запуска | 6 человек (24 %) | 18 человек (72 %) |
| Удалил не глядя, на всякий случай | 9 человек (36 %) | 4 человека (16 %) |
| Открыл сразу, раз выглядело обычно | 10 человек (40 %) | 3 человека (12 %) |
Сравнение показывает выбранное действие через неделю после знакомства со страницей. Доля проверяющих файл до запуска выросла с 24 до 72 %, а открывающих его сразу — сократилась с 40 до 12 %. Гипотеза подтвердилась: после знакомства со страницей на место оценки на глаз приходит проверка файла до запуска.
Сдвиг затронул обе формы решения на глаз сразу, и это важнее общего роста. Уменьшилось не только открытие файла без проверки, но и удаление не глядя — то есть материал заместил решение по внешнему виду целиком, а не перевёл его в более осторожную форму. Разница существенна: удаление вслепую выглядит безопасным, но отнимает у человека нужный файл ровно так же часто, как открытие лишает его данных.
Продукт-ссылка позволяет измерить и сам отклик. За неделю страницу открыли 22 человека из 25 получивших ссылку, а до завершающей секции с чек-листом дошли 15. Величина показывает, что материал не только открыли, но и прошли до практической части, и это объясняет, почему сдвиг оказался таким заметным.
Таким образом, страница доказала работоспособность, а цель работы достигнута. Создан материал, который меняет не отношение к угрозе, а сам образ действий: за одну неделю доля проверяющих файл выросла втрое, а группа, открывающая его без проверки, сократилась более чем в три раза.
ЗАКЛЮЧЕНИЕ
В ходе исследовательской работы по информатике на тему «Компьютерные вирусы и методы борьбы с ними» учеником 10 класса изучено, что называют компьютерным вирусом и чем он отличается от прочих вредоносных программ. Установлено, что различие проходит по способу размножения, а не по величине вреда, и что именно он определяет выбор защиты.
Прослежено происхождение вирусов — от исследовательской программы, перемещавшейся между машинами, до промысла, в котором созданное продают, — и разобрано устройство заражения: закрепление, маскировка, вредоносное действие и распространение. Выявлено главное: цепочка почти всегда начинается с действия человека, открывшего незнакомый файл. Отмечено и то, что вредоносная программа служит предметом уголовного запрета, а обязанность защищать собственные сведения закреплена законом.
Проведённый социальный опрос показал, что защита у школьников существует скорее формально: антивирусное средство не обновляется, обновления системы откладываются, программы берутся с посторонних площадок, а копий важных файлов нет. Сопоставление ответов выявило, что решение на глаз и незнание признаков заражения встречаются в одной и той же группе, а там, где они известны, файл проверяют до запуска.
На основе полученных данных сформулированы рекомендации и разработана информационная страница, которая прошла апробацию. Заявленная гипотеза подтвердилась: после знакомства со страницей доля подростков, проверяющих файл до запуска, выросла втрое, а группа открывающих его без проверки сократилась более чем в три раза. Проверялась именно эта замена — переход от оценки на глаз к проверке файла до запуска. Отклик подтвердил замер: ссылку открыло большинство получивших её, и до завершающей части дошли трое из пяти.
Цель работы достигнута: действия пользователя, открывающие вредоносной программе доступ к устройству, выявлены, страница разработана, размещена в сети, применена и показала результат. Материал может использоваться на занятиях о безопасной работе в сети и на школьных информационных стендах.
СПИСОК ЛИТЕРАТУРЫ
- Ганижева Н. Ж. Компьютерные вирусы и антивирусные программы // Молодой учёный. — 2021. — № 33 (375). — С. 3–5. — URL: https://moluch.ru/archive/375/83631/ (дата обращения: 05.09.2026).
- Алёшин С. Ю. Описание и классификация вредоносного программного обеспечения. Основные методы защиты, используемые антивирусными программами // Молодой учёный. — 2022. — № 2 (397). — С. 5–10. — URL: https://moluch.ru/archive/397/87777/ (дата обращения: 05.09.2026).
- Тен И. А. Защита электронной почты от фишинга и вредоносного программного обеспечения в корпоративной сети // Молодой учёный. — 2025. — № 42 (593). — С. 13–25. — URL: https://moluch.ru/archive/593/129111/ (дата обращения: 05.09.2026).
- Вспоминаем первые компьютерные вирусы: от шуточных игр до опасного кибероружия // Habr. — 2023. — URL: https://habr.com/ru/articles/762986/ (дата обращения: 05.09.2026).
- Развитие информационных угроз в третьем квартале 2025 года. Статистика по ПК // Securelist. — 2025. — URL: https://securelist.ru/malware-report-q3-2025-pc-iot-statistics/114024/ (дата обращения: 05.09.2026).
- Число года: решения «Лаборатории Касперского» ежедневно обнаруживают 500 тысяч новых вредоносных файлов: пресс-релиз // Лаборатория Касперского. — 2025. — URL: https://www.kaspersky.ru/about/press-releases/chislo-goda-resheniya-laboratorii-kasperskogo-ezhednevno-obnaruzhivayut-500-tysyach-novyh-vredonosnyh-fajlov (дата обращения: 05.09.2026).
- Лучший антивирус для компьютера: рейтинг // Роскачество. — 2019. — URL: https://roskachestvo.gov.ru/researches_international/antivirus/ (дата обращения: 05.09.2026).
- Статистические сведения о состоянии преступности в 2025 году // Министерство внутренних дел Российской Федерации. — 2026. — URL: https://mvdmedia.ru/news/official/statisticheskie-svedeniya-o-sostoyanii-prestupnosti-v-2025-godu/ (дата обращения: 05.09.2026).
- Федеральный закон от 27.07.2006 № 149-ФЗ «Об информации, информационных технологиях и о защите информации». — URL: https://www.consultant.ru/document/cons_doc_LAW_61798/ (дата обращения: 05.09.2026).
- Уголовный кодекс Российской Федерации от 13.06.1996 № 63-ФЗ, статья 273 «Создание, использование и распространение вредоносных компьютерных программ». — URL: https://www.consultant.ru/document/cons_doc_LAW_10699/ee0f2eb54ec2e2c2b1b12bb3e3c2b53e88ae3b8f/ (дата обращения: 05.09.2026).
ПРИЛОЖЕНИЕ 1
Диаграмма 1 — Есть ли на Вашем устройстве работающая антивирусная программа?
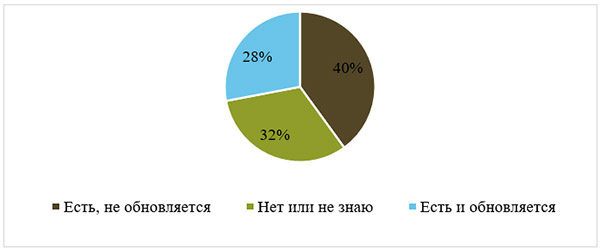
Диаграмма 2 — Как часто Вы устанавливаете обновления системы и программ?
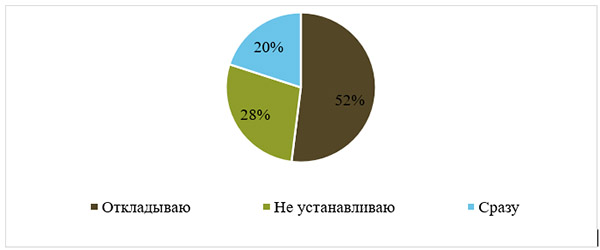
Диаграмма 3 — Как Вы поступаете, когда нужная программа предлагается не на сайте разработчика?

Диаграмма 4 — Делаете ли Вы копии важных файлов на отдельный носитель?
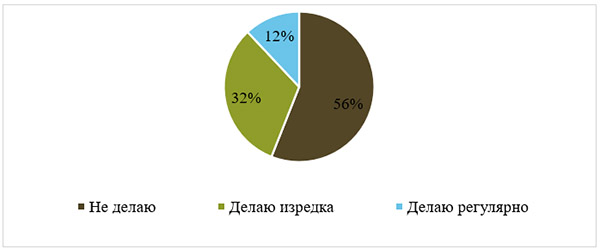
Диаграмма 5 — Сколько признаков заражения устройства Вы можете назвать?
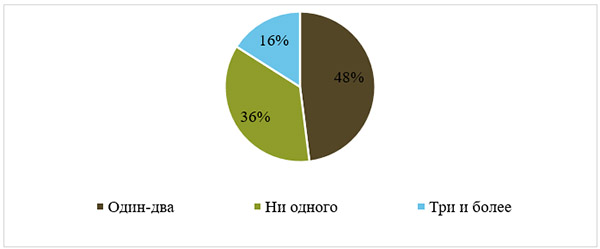
Диаграмма 6 — Как Вы поступили в последний раз, когда на устройство пришёл файл или ссылка из незнакомого источника?
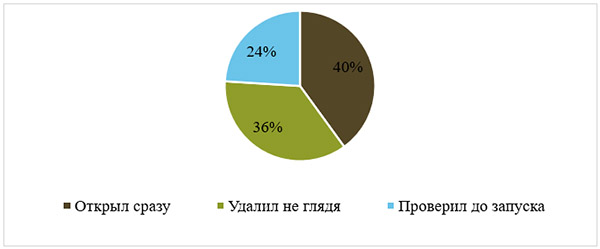
Диаграмма 7 — Поступок участников опроса с незнакомым файлом до знакомства со страницей и через неделю после
ПРИЛОЖЕНИЕ 2
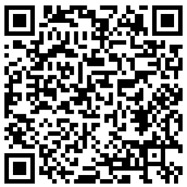
Информационная страница по теме «Компьютерные вирусы и методы борьбы с ними» размещена в сети и открывается по ссылке. Первый QR-код ведёт на саму страницу, второй — на архив с её исходным кодом.
QR-код для перехода к продукту. Адрес: http://46.19.66.3/1059-kompyuternye-virusy/
QR-код для доступа к исходному коду. Адрес: http://46.19.66.3/1059-kompyuternye-virusy/kod.zip